모든 문서에 ‘기밀’을 붙여야 할까요? 민감도 레이블 첫 기준
문서 보안의 첫 단계는 모든 파일을 잠그는 일이 아닙니다. 회사 소개서부터 핵심 연구 자료까지, 우리 회사 문서를 어떻게 구분하면 좋을지 민감도 레이블의 출발점을 쉬운 말로 정리합니다.
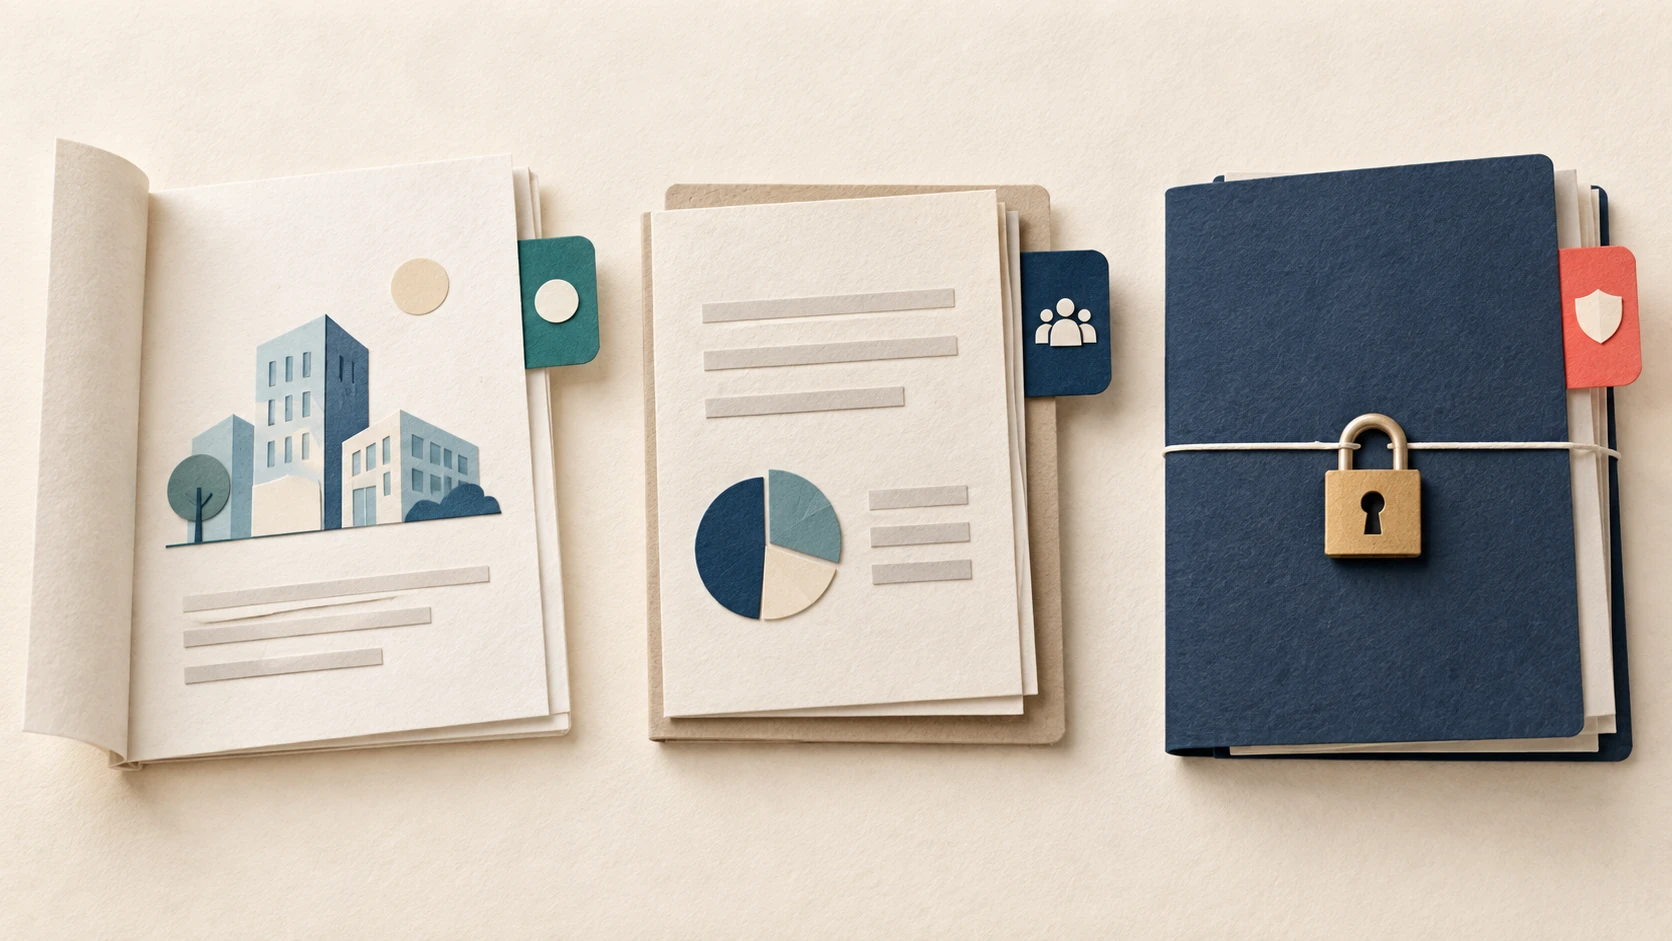
“문서 보안을 시작하면 모든 문서에 비밀번호를 걸어야 하나요?”
처음 Microsoft Purview를 소개하면 자주 나오는 질문입니다.
아닙니다.
회사 소개서까지 잠가 두면 고객에게 보내기도 불편합니다. 반대로 아직 공개되지 않은 연구 자료나 원가표를 일반 문서처럼 다루면 마음이 놓이지 않습니다.
문서 보안의 첫 번째 일은 모든 문서를 잠그는 것이 아닙니다.
우리 회사에서 특히 조심해야 할 문서가 무엇인지 구분하는 일입니다.
회사 문서에는 서로 다른 자리가 있습니다
회의가 끝나면 자료를 공유하고, 견적서를 고객에게 보내고, 새 제품에 관한 자료를 팀 안에서 돌려 봅니다.
문서는 일을 하기 위해 움직입니다. 그런데 회사 소개서부터 핵심 연구 자료까지 모두 같은 강한 기밀 규칙을 적용하면, 고객에게 보내야 할 자료도 매번 막히고 직원들의 협업도 불편해질 수 있습니다.
그래서 중요한 것은 모든 문서를 강하게 잠그는 일이 아니라, 문서의 중요도에 맞는 규칙을 정하는 일입니다.
우선은 아래 세 가지 정도로 생각해 보면 충분합니다.
1. 밖에 보여 주기 위해 만든 문서
회사 소개서, 제품 안내서, 공개 채용 공고처럼 고객이나 외부에 보여 주기 위해 만든 자료입니다.
이런 문서는 자유롭게 보내고 공유할 수 있어야 합니다.
2. 회사 안에서 함께 보는 문서
회의록, 업무 계획, 내부 공지처럼 직원들이 함께 써야 하는 자료입니다.
회사 안에서는 편하게 열어 보고 고칠 수 있어야 하지만, 무심코 외부에 전달되면 곤란할 수 있습니다.
3. 정해진 사람만 봐야 하는 문서
아직 공개되지 않은 연구 자료, 원가표, 고객 목록, 급여·인사 자료가 여기에 해당합니다.
이런 문서는 누가 열 수 있는지, 밖으로 보내도 되는지 더 조심해서 정해야 합니다.
문서에 ‘보안 등급표’라는 명찰을 붙입니다
Microsoft Purview에서는 문서에 ‘일반’, ‘사내용’, ‘기밀’, ‘절대 유출 금지’처럼 회사가 정한 보안 등급 명찰을 붙일 수 있습니다.
이 명찰의 공식 이름이 민감도 레이블입니다.1
어려운 이름으로 생각하지 않으셔도 됩니다.
직원이 문서를 열거나 메일에 첨부할 때, “이 자료는 어떻게 다뤄야 하지?”를 알려 주는 표시라고 보면 됩니다.
명찰 이름도 회사에 맞춰 정할 수 있습니다. 꼭 ‘일반·사내용·기밀’일 필요는 없습니다. 중요한 것은 직원 누구나 이름만 보고도 어떤 문서를 더 조심해야 하는지 알 수 있게 만드는 것입니다.1
명찰만 붙였다고, 바로 문이 잠기지는 않습니다
여기서 한 가지는 분명히 짚고 가야 합니다.
민감도 레이블은 먼저 문서의 중요도를 알려 주는 표시가 될 수 있습니다. 이 단계만으로도 회사 문서가 무엇인지 정리하는 데 도움이 됩니다.
그리고 회사가 필요하다고 정하면, 그 명찰에 자물쇠를 더할 수 있습니다.
- 기밀 문서는 정해진 사람만 열 수 있게 하기
- 문서에 ‘기밀’ 표시를 남기기
또한 ‘기밀’ 명찰이 붙은 문서를 외부로 보내려 할 때 한 번 더 확인하거나 멈추게 하는 규칙도 함께 검토할 수 있습니다. 이 일은 다음에 소개할 DLP 같은 별도의 보안 규칙이 맡습니다.
즉, 명찰은 출발점이고 자물쇠와 신호등은 다음 단계입니다. 어떤 문서에 어디까지 적용할지는 회사의 업무 방식과 문서 성격을 보고 정하면 됩니다.1
처음부터 전부 바꾸지 않아도 됩니다
전 직원의 모든 문서를 한꺼번에 구분하려고 하면 시작하기 어렵습니다.
대신 가장 중요한 문서 한 종류를 고르면 됩니다.
예를 들어 연구개발 회사라면 ‘공개 전 연구 자료’, 영업 중심 회사라면 ‘원가가 들어간 견적서’처럼 말입니다.
그 문서를 만드는 부서와 먼저 이렇게 이야기해 보세요.
“이 자료는 고객에게 보내도 되나요?”
“모든 직원이 봐도 되나요?”
“누가 밖으로 보내려 하면 한 번 더 확인해야 하나요?”
이 세 가지 질문에 답하면, IT 담당자는 그 답을 바탕으로 보안 등급표를 만들 수 있습니다.
보안은 IT 부서 혼자 정하는 규칙이 아닙니다. 어떤 자료가 중요한지는 그 자료를 가장 잘 아는 부서가 정하고, IT는 그 기준이 문서에 잘 적용되도록 돕는 일에 가깝습니다.
오늘은 이것만 기억해 주세요
회사 문서는 용도와 중요도에 따라 다르게 다뤄야 합니다. 중요한 문서일수록 더 강한 보호 규칙을 적용할 수 있습니다.
Microsoft Purview는 문서의 중요도를 표시하고, 필요하면 그 중요도에 맞는 보호 규칙을 연결해 문서를 지키도록 돕습니다.
문서를 열 때 이 질문 하나만 떠올려 보세요.
“이 문서가 외부로 나가도 우리 회사에 문제가 없을까?”
그 답이 우리 회사 문서 보안의 첫 기준이 될 수 있습니다.
다음 글에서는
다음 글에서는 ‘기밀’ 명찰을 붙인 문서에 누가 열고, 누가 수정할 수 있는지를 정하는 방법을 쉬운 사례로 이어가겠습니다.
우리 회사 문서 중 무엇을 먼저 구분할지 막막하신가요?
카이온아이티가 업무 흐름을 해치지 않는 문서 보안의 첫 기준부터 함께 정리해 드립니다.
참고 자료
- 민감도 레이블 알아보기 — Microsoft Learn